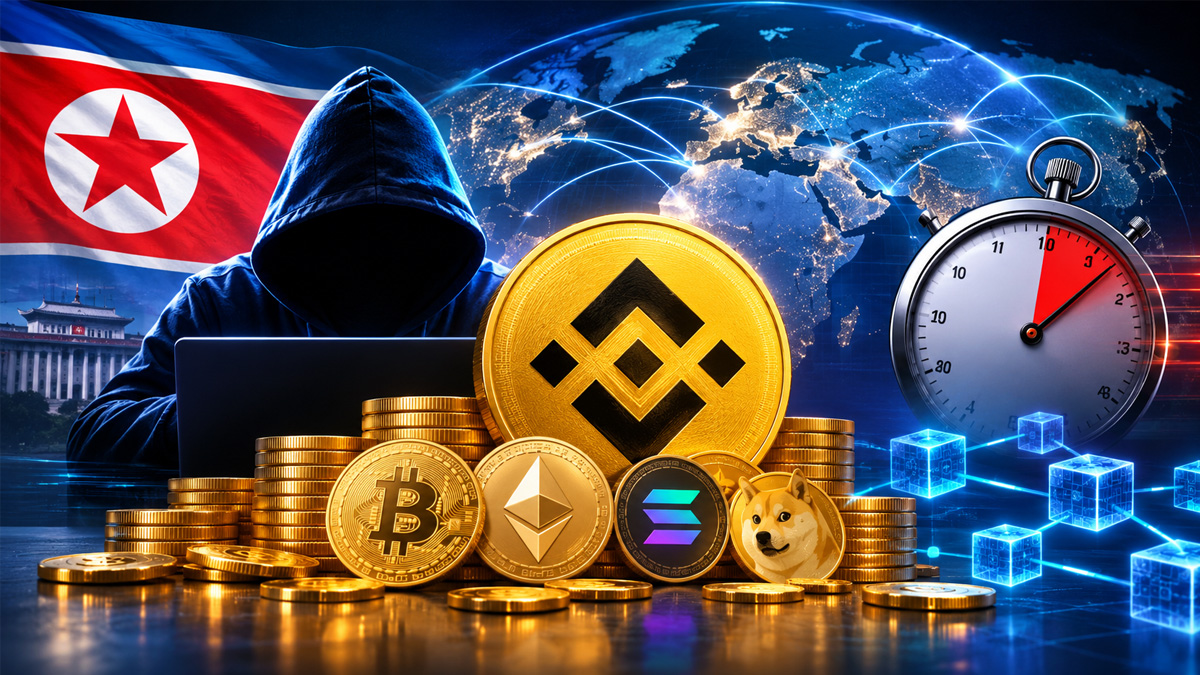
ക്രിപ്റ്റോ ലോകത്തെ നടുക്കി ചരിത്രത്തിലെ ഏറ്റവും വലിയ കവര്ച്ച! ലോകത്തെ ഏറ്റവും വലിയ ക്രിപ്റ്റോകറന്സി എക്സ്ചേഞ്ചായ ബിനാന്സിന്റെ വാലറ്റുകളില്നിന്ന് ഏകദേശം 6.36 ബില്യണ് ഡോളര് വിലമതിക്കുന്ന ഡിജിറ്റല് ആസ്തികള് മോഷ്ടിക്കപ്പെട്ടെന്ന റിപ്പോര്ട്ടുകള് ആഗോള സാമ്പത്തിക-സാങ്കേതിക ലോകത്ത് വന് ആശങ്ക സൃഷ്ടിച്ചിരിക്കുകയാണ്. വെറും 20 മിനിറ്റിനുള്ളില് പത്ത് ബ്ലോക്ക്ചെയിന് ശൃംഖലകളിലൂടെ പണം കടത്തിയെന്നാണ് ബ്ലോക്ക്ചെയിന് നിരീക്ഷണ സ്ഥാപനമായ ടിആര്എം ലാബ്സിന്റെ കണ്ടെത്തല്. സംഭവത്തിന് പിന്നില് ഉത്തരകൊറിയന് ഹാക്കിങ് സംഘമായ ട്രേഡര്ട്രെയ്റ്റര് ആണെന്നാണ് അന്വേഷണ ഏജന്സികളുടെ പ്രാഥമിക വിലയിരുത്തല്. എന്നാല് ഉത്തരവാദിത്തം ഔദ്യോഗികമായി സ്ഥിരീകരിച്ചിട്ടില്ല.
ഒക്ടോബര് 29-നാണ് ബിനാന്സിന്റെ വിവിധ ക്രിപ്റ്റോ വാലറ്റുകളില്നിന്ന് വന്തോതില് ഡിജിറ്റല് ആസ്തികള് പുറത്തേക്കൊഴുകിയത്. ബിറ്റ്കോയിന്, എഥീരിയം, ട്രോണ്, സൊളാന, എക്സ്ആര്പി ലെഡ്ജര് തുടങ്ങി പത്ത് ബ്ലോക്ക്ചെയിന് ശൃംഖലകളിലൂടെയാണ് പണം കൈമാറ്റം ചെയ്യപ്പെട്ടത്. ടിആര്എം ലാബ്സിന്റെ കണക്കനുസരിച്ച്, മോഷ്ടിക്കപ്പെട്ട ആസ്തികളുടെ അന്നത്തെ മൂല്യം ഏകദേശം 6.36 ബില്യണ് ഡോളറാണ്. ഇതില് ഭൂരിഭാഗവും വെറും 20 മിനിറ്റിനുള്ളില് ഹാക്കര്മാര് കൈക്കലാക്കി.
2025 ഫെബ്രുവരിയില് ബൈബിറ്റ് ക്രിപ്റ്റോ എക്സ്ചേഞ്ചില്നിന്ന് 1.5 ബില്യണ് ഡോളര് മോഷ്ടിക്കപ്പെട്ട സംഭവത്തേക്കാള് നാലിരട്ടിയിലേറെയാണ് ഈ കവര്ച്ചയുടെ മൂല്യം. ഇതോടെ ക്രിപ്റ്റോ ലോകം കണ്ട ഏറ്റവും വലിയ മോഷണമായി ബിനാന്സ് സംഭവം മാറിയിരിക്കുകയാണ്.
സംശയനിഴലില് ട്രേഡര്ട്രെയ്റ്റര്
അമേരിക്കന് അന്വേഷണ ഏജന്സികള് ഉത്തരകൊറിയയുടെ പിന്തുണയോടെ പ്രവര്ത്തിക്കുന്ന സൈബര് ആക്രമണ സംഘമായി തിരിച്ചറിഞ്ഞിട്ടുള്ള വിഭാഗമാണ് ട്രേഡര്ട്രെയ്റ്റര്. 2022 ഏപ്രിലില് എഫ്ബിഐ, സൈബര് സുരക്ഷാ-അടിസ്ഥാന സൗകര്യ ഏജന്സിയായ സിഐഎസ്എ, യുഎസ് ട്രഷറി വകുപ്പ് എന്നിവ പുറത്തിറക്കിയ മുന്നറിയിപ്പിലാണ് ഈ പേര് ആദ്യമായി ശ്രദ്ധേയമായത്.
ക്രിപ്റ്റോ കമ്പനികളെയും ഡിജിറ്റല് ആസ്തി കൈകാര്യം ചെയ്യുന്ന സ്ഥാപനങ്ങളെയും ലക്ഷ്യമിടുന്ന സംഘമാണിത്. ജീവനക്കാരെ കബളിപ്പിച്ച് സ്ഥാപനങ്ങളുടെ ആഭ്യന്തര സംവിധാനങ്ങളില് പ്രവേശനം നേടുക, വ്യാജ റിക്രൂട്ട്മെന്റ് സന്ദേശങ്ങള് അയയ്ക്കുക, അപകടകരമായ സോഫ്റ്റ്വെയര് ഫയലുകള് ഉപയോഗിച്ച് സംവിധാനങ്ങളില് നുഴഞ്ഞുകയറുക തുടങ്ങിയ രീതികളാണ് സംഘം പിന്തുടരുന്നതെന്ന് അമേരിക്കന് അധികൃതര് നേരത്തേ മുന്നറിയിപ്പ് നല്കിയിട്ടുണ്ട്.
ട്രേഡര്ട്രെയ്റ്റര്, ലാസറസ് ഗ്രൂപ്പുമായി ബന്ധമുള്ള ഉത്തരകൊറിയന് സൈബര് പ്രവര്ത്തനങ്ങളുടെ ഭാഗമായാണ് വിവിധ സുരക്ഷാ ഏജന്സികള് വിലയിരുത്തുന്നത്. ജേഡ് സ്ലീറ്റ്, യുഎന്സി4899, സ്ലോ പിസ്സസ് തുടങ്ങിയ പേരുകളിലും സമാനമായ സൈബര് പ്രവര്ത്തനങ്ങള് നിരീക്ഷിക്കപ്പെട്ടിട്ടുണ്ട്.
ജീവനക്കാരെ കബളിപ്പിച്ച് കോടികള് തട്ടുന്ന രീതി
ട്രേഡര്ട്രെയ്റ്ററിന്റെ ആക്രമണരീതികളില് ഏറ്റവും ശ്രദ്ധേയമായത് സാങ്കേതിക സംവിധാനങ്ങളെ നേരിട്ട് തകര്ക്കുന്നതിനേക്കാള് അവയുടെ നിയന്ത്രണം കൈകാര്യം ചെയ്യുന്ന ആളുകളെ ലക്ഷ്യമിടുന്നതാണ്. ലിങ്ക്ഡ്ഇന്, സ്ലാക്ക്, ടെലഗ്രാം തുടങ്ങിയ പ്ലാറ്റ്ഫോമുകളിലൂടെ ക്രിപ്റ്റോ കമ്പനികളിലെ ജീവനക്കാരെ സമീപിച്ച് വ്യാജ ജോലി വാഗ്ദാനങ്ങളോ മറ്റ് പ്രലോഭനങ്ങളോ നല്കും. തുടര്ന്ന് പ്രത്യേക ഫയലുകളോ സോഫ്റ്റ്വെയര് കോഡുകളോ പ്രവര്ത്തിപ്പിക്കാന് പ്രേരിപ്പിക്കും.
ഇതിലൂടെ ജീവനക്കാരുടെ കമ്പ്യൂട്ടറുകളിലേക്കോ സ്ഥാപനങ്ങളുടെ ആഭ്യന്തര ശൃംഖലകളിലേക്കോ പ്രവേശനം നേടാന് ശ്രമിക്കും. ഡെവലപ്മെന്റ്, ഐടി, സിസ്റ്റം അഡ്മിനിസ്ട്രേഷന് വിഭാഗങ്ങളില് പ്രവര്ത്തിക്കുന്നവരെ ലക്ഷ്യമിടുന്നത് നിര്ണായക സംവിധാനങ്ങളിലേക്കുള്ള പ്രവേശനം നേടാന് സഹായിക്കുമെന്നാണ് വിലയിരുത്തല്.
2024-ല് ജപ്പാനിലെ ക്രിപ്റ്റോ എക്സ്ചേഞ്ചായ ഡിഎംഎം ബിറ്റ്കോയിനില് നടന്ന ആക്രമണം ഇതിന് ഉദാഹരണമാണ്. റിക്രൂട്ട്മെന്റ് ഉദ്യോഗസ്ഥനെന്ന വ്യാജേന ലിങ്ക്ഡ്ഇന് വഴി ഒരു ജീവനക്കാരനെ സമീപിച്ചാണ് ആക്രമണം ആരംഭിച്ചതെന്ന് എഫ്ബിഐ കണ്ടെത്തിയിരുന്നു. തുടര്ന്ന് ജീവനക്കാരനെക്കൊണ്ട് അപകടകരമായ കോഡ് പ്രവര്ത്തിപ്പിക്കുകയും ഏകദേശം 4,502.9 ബിറ്റ്കോയിന്, അന്ന് ഏകദേശം 30.8 കോടി ഡോളര് മൂല്യമുള്ള ആസ്തി, മോഷ്ടിക്കുകയും ചെയ്തെന്നാണ് അന്വേഷണ ഏജന്സികളുടെ കണ്ടെത്തല്.
ബിനാന്സ് ആക്രമണം എങ്ങനെ?
ബിനാന്സിന്റെ പ്രാഥമിക അന്വേഷണത്തില് ഒരു എന്ജിനീയറുടെ ലാപ്ടോപ്പ് അപഹരിക്കപ്പെട്ടിരിക്കാമെന്ന സൂചന ലഭിച്ചിരുന്നു. ഇതിലൂടെ സ്ഥാപനത്തിന്റെ ആഭ്യന്തര സംവിധാനങ്ങളിലേക്ക് കടന്ന് അനധികൃത പണമിടപാടുകള് നടത്താന് ആക്രമികള്ക്ക് സാധിച്ചിരിക്കാമെന്നാണ് ആദ്യ വിലയിരുത്തല്. പിന്നീട് അന്വേഷണത്തില് കൂടുതല് സുരക്ഷാ വീഴ്ചകള് കണ്ടെത്തിയതായും കമ്പനി അറിയിച്ചു.
ടിആര്എം ലാബ്സിന്റെ ബ്ലോക്ക്ചെയിന് വിശകലനമനുസരിച്ച്, എഥീരിയം ശൃംഖലയിലെ ഒരു ബിനാന്സ് ഹോട്ട് വാലറ്റിന്റെ നിയന്ത്രണം കൈക്കലാക്കാന് ആക്രമികള് ഇഐപി-7702 എന്ന സാങ്കേതിക സംവിധാനം ഉപയോഗിച്ചു. വാലറ്റിനെ തങ്ങളുടെ നിയന്ത്രണത്തിലുള്ള മറ്റൊരു വാലറ്റിലേക്ക് പണം മാറ്റുന്ന സംവിധാനമാക്കി മാറ്റാന് മുന്കൂട്ടി 50 അനുമതികള് തയ്യാറാക്കിയിരുന്നു.
വിവിധ ശൃംഖലകളിലായി പ്രവര്ത്തിച്ചിരുന്ന വാലറ്റുകളില്നിന്ന് വളരെ ചുരുങ്ങിയ സമയത്തിനുള്ളില് സാധുവായ ഇടപാടുകള് നടത്താന് ആക്രമികള്ക്ക് സാധിച്ചതായി ടിആര്എം പറയുന്നു. ബിനാന്സിന്റെ ഹോട്ട് വാലറ്റുകളുടെ ഇടപാടുകള്ക്ക് അനുമതി നല്കുന്ന സംവിധാനത്തിലേക്കുള്ള പ്രവേശനം നഷ്ടപ്പെട്ടിരിക്കാമെന്നാണ് ഇതില്നിന്നുള്ള സൂചന.
എന്നാല് ബിനാന്സ് വാലറ്റുകളുടെ സ്വകാര്യ കീകള് ചോര്ന്നതായി തെളിവില്ലെന്നാണ് കമ്പനിയുടെ വിശദീകരണം. ആക്രമണത്തിന്റെ കൃത്യമായ രീതി സംബന്ധിച്ച അന്വേഷണം തുടരുകയാണ്.
3 ബില്യണ് ഡോളറോളം മരവിപ്പിച്ചു; ബാക്കി എവിടെ?
ആക്രമണത്തിന് പിന്നാലെ ക്രിപ്റ്റോ മേഖലയിലെ വിവിധ കമ്പനികള് ചേര്ന്ന് മോഷ്ടിക്കപ്പെട്ട ആസ്തികള് കണ്ടെത്താനും മരവിപ്പിക്കാനും ശ്രമം തുടങ്ങി. ടിആര്എം ലാബ്സിന്റെ കണക്കനുസരിച്ച് ടെതര്, സര്ക്കിള്, റിപ്പിള്, വേള്ഡ് ലിബര്ട്ടി ഫിനാന്ഷ്യല് തുടങ്ങിയ സ്ഥാപനങ്ങള് ഏകദേശം 2.67 ബില്യണ് ഡോളര് മൂല്യമുള്ള സ്റ്റേബിള്കോയിനുകള് മരവിപ്പിച്ചു. ആര്ബിട്രം നെറ്റ്വര്ക്കിന്റെ സുരക്ഷാ സമിതിയും 8,426 എഥറും 74.6 ദശലക്ഷം എആര്ബി ടോക്കണുകളും മരവിപ്പിച്ചു.
ബിനാന്സിന്റെ ഏറ്റവും പുതിയ വിശദീകരണപ്രകാരം ഏകദേശം 3 ബില്യണ് ഡോളര് മൂല്യമുള്ള ആസ്തികള് മരവിപ്പിക്കാന് സാധിച്ചിട്ടുണ്ട്. എന്നാല് ബാക്കി തുക കണ്ടെത്തുകയും തിരിച്ചുപിടിക്കുകയും ചെയ്യുന്നത് വലിയ വെല്ലുവിളിയാണ്.
മരവിപ്പിക്കല് നടപടികള്ക്ക് മുമ്പ് ചില സ്റ്റേബിള്കോയിനുകള് വിപണിയില് വിറ്റഴിച്ച് എഥീരിയം വാങ്ങാനും വികേന്ദ്രീകൃത വായ്പാ പ്ലാറ്റ്ഫോമായ എവേയില്നിന്ന് വായ്പയെടുക്കാനും ആക്രമികള് ശ്രമിച്ചതായി ടിആര്എം കണ്ടെത്തിയിട്ടുണ്ട്. അതിനാല് ഒരു ഭാഗം ആസ്തികള് കേന്ദ്രീകൃത സ്ഥാപനങ്ങള്ക്ക് നേരിട്ട് മരവിപ്പിക്കാന് കഴിയാത്ത രൂപത്തിലേക്ക് മാറ്റിയിരിക്കാമെന്നാണ് വിലയിരുത്തല്.
ടിആര്എമ്മിന്റെ കണക്കനുസരിച്ച് 4.2 ലക്ഷത്തിലധികം എഥറും 18,270 ബിറ്റ്കോയിനും ഉള്പ്പെടുന്ന ഏകദേശം 2.4 ബില്യണ് ഡോളര് മൂല്യമുള്ള ആസ്തികള് ആക്രമികളുടെ കൈവശം ശേഷിക്കുന്നുണ്ട്.
ബൈബിറ്റ് കൊള്ളയും ഉത്തരകൊറിയന് ബന്ധവും
2025 ഫെബ്രുവരി 21-ന് ദുബായ് ആസ്ഥാനമായ ക്രിപ്റ്റോ എക്സ്ചേഞ്ച് ബൈബിറ്റില് നടന്ന ആക്രമണത്തില് 1.5 ബില്യണ് ഡോളറോളം മൂല്യമുള്ള ആസ്തികളാണ് നഷ്ടപ്പെട്ടത്. 4,01,346 എഥര് ഉള്പ്പെടെയുള്ള ഡിജിറ്റല് ആസ്തികള് അന്ന് മോഷ്ടിക്കപ്പെട്ടു. എഫ്ബിഐ ഈ ആക്രമണത്തിന് പിന്നില് ഉത്തരകൊറിയന് ഹാക്കര്മാരാണെന്നും ട്രേഡര്ട്രെയ്റ്റര് സംഘമാണ് ഉത്തരവാദികളെന്നും ഔദ്യോഗികമായി ആരോപിച്ചിരുന്നു.
ബിനാന്സ് ആക്രമണത്തിലെ മുന്കൂര് തയ്യാറെടുപ്പുകള്, ഇടപാടുകള് ഒരുമിച്ച് നടപ്പാക്കിയ രീതി, പണം നീക്കുന്നതിനായി ഉപയോഗിച്ച ചില സാങ്കേതിക രീതികള് എന്നിവ ബൈബിറ്റ് ആക്രമണവുമായി സാമ്യമുള്ളതാണെന്നാണ് ടിആര്എം ലാബ്സിന്റെ വിലയിരുത്തല്. ബ്ലോക്ക്ചെയിന് വിശകലന സ്ഥാപനമായ ചെയിന്അനാലിസിസും ഉത്തരകൊറിയന് സംഘത്തിന്റെ പങ്കാളിത്തത്തിന് ഉയര്ന്ന സാധ്യതയുണ്ടെന്ന് അഭിപ്രായപ്പെട്ടിട്ടുണ്ട്.
എന്നാല് ബിനാന്സ് ആക്രമണത്തിന് പിന്നില് ട്രേഡര്ട്രെയ്റ്റര് തന്നെയാണെന്ന് ഇതുവരെ ഔദ്യോഗികമായി സ്ഥിരീകരിച്ചിട്ടില്ല. ബിനാന്സും അന്വേഷണ ഏജന്സികളും കുറ്റവാളികളെ തിരിച്ചറിയാനുള്ള ശ്രമം തുടരുകയാണ്.
ക്രിപ്റ്റോ ഉപഭോക്താക്കളുടെ പണം സുരക്ഷിതമാണോ?
ആക്രമണത്തെക്കുറിച്ചുള്ള വാര്ത്തകള് പുറത്തുവന്നതോടെ ബിനാന്സ് ഉപഭോക്താക്കള്ക്കിടയില് ആശങ്ക ഉയര്ന്നു. മുന്കരുതലിന്റെ ഭാഗമായി ചില ബ്ലോക്ക്ചെയിന് ശൃംഖലകളിലെ നിക്ഷേപ-പിന്വലിക്കല് സേവനങ്ങള് താല്ക്കാലികമായി നിര്ത്തിവച്ചതായി കമ്പനി അറിയിച്ചു. നിക്ഷേപങ്ങള് തടസ്സപ്പെട്ടിട്ടില്ലെന്നും ഉപഭോക്താക്കളുടെ നഷ്ടം മുഴുവന് കമ്പനി ഏറ്റെടുക്കുമെന്നും ബിനാന്സ് വ്യക്തമാക്കി. നഷ്ടപ്പെട്ട തുക ഉപഭോക്താക്കളില്നിന്ന് ഈടാക്കില്ലെന്നും കമ്പനി ഉറപ്പുനല്കിയിട്ടുണ്ട്.
എന്നാല് ഈ സംഭവം ക്രിപ്റ്റോ മേഖലയിലെ സുരക്ഷാ സംവിധാനങ്ങളെക്കുറിച്ച് നിര്ണായക ചോദ്യങ്ങള് ഉയര്ത്തുന്നു. ലോകത്തെ ഏറ്റവും വലിയ ക്രിപ്റ്റോ എക്സ്ചേഞ്ചുകളിലൊന്നായ ബിനാന്സിന്റെ സംവിധാനങ്ങളില്പ്പോലും ഇത്തരമൊരു സുരക്ഷാ വീഴ്ച സംഭവിച്ചെങ്കില്, മറ്റ് പ്ലാറ്റ്ഫോമുകളിലെ സുരക്ഷ എത്രത്തോളം ഉറപ്പുള്ളതാണ്?
ബ്ലോക്ക്ചെയിന് സാങ്കേതികവിദ്യയിലെ ഇടപാടുകള് സുതാര്യമായി നിരീക്ഷിക്കാന് കഴിയുമെങ്കിലും, അതുമായി ബന്ധപ്പെട്ട സ്ഥാപനങ്ങളുടെ ആഭ്യന്തര സംവിധാനങ്ങള് പൂര്ണമായും സുരക്ഷിതമാണെന്ന് അതുകൊണ്ട് ഉറപ്പിക്കാനാവില്ല. ക്രിപ്റ്റോ വിപണിയുടെ ഭാവി നിര്ണയിക്കുന്നതില് സാങ്കേതികവിദ്യയ്ക്കൊപ്പം ഉപഭോക്താക്കളുടെ വിശ്വാസവും സുരക്ഷാ സംവിധാനങ്ങളുടെ വിശ്വാസ്യതയും നിര്ണായകമാകുമെന്ന് ബിനാന്സ് കൊള്ള വീണ്ടും ഓര്മിപ്പിക്കുന്നു.
(Disclaimer: This does not constitute investment advice. Investors are advised to evaluate independently and consult with professional advisors before making any investments in the stock market, mutual funds, gold, or cryptocurrencies.)
English Summary
Follow TheProfit.news on Google
Choose TheProfit.news as a preferred source to help find our business and finance news on Google.
Open Google Preferred Sources